 Cloud & AI Infrastructure
 Cloud & Cyber Security Expo
 Big Data & AI World
 Data Centre World
Insights
Sichere moderne Umgebungen: So schaffen Sie mehrschichtige Sicherheit, ohne den Geschäftsbetrieb zu beeinträchtigen
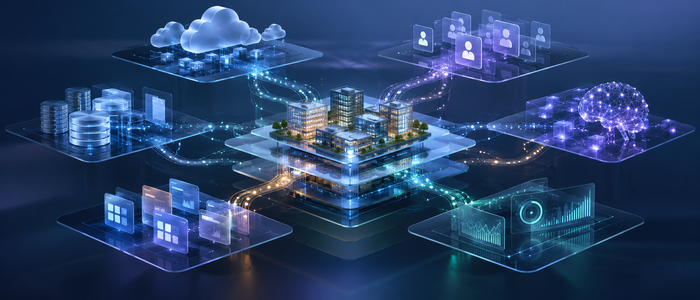
Sicherheitsteams in Deutschland und im gesamten DACH-Raum sind aufgefordert, IT-Umgebungen zu schützen, die nicht mehr über ein einziges zentrales Kontrollzentrum verfügen. Ein Benutzer kann sich von einem verwalteten Gerät aus bei einer Cloud-Anwendung anmelden, Daten in einer anderen Umgebung abfragen und einen von einem Drittanbieter gehosteten KI-Dienst auslösen. Jede Kontrollmaßnahme mag zwar isoliert funktionieren, doch eine Lücke zwischen ihnen kann das Unternehmen dennoch gefährden. Der jüngste Bericht der Europäischen Agentur für Cybersicherheit zur Bedrohungslage beschreibt, wie zunehmende Cyber-Abhängigkeiten die Angriffsfläche vergrößern. Für betroffene Organisationen rückt die NIS2-Richtlinie zudem das Cybersicherheits-Risikomanagement und die Verantwortlichkeit für die „ senior “ näher an die Aufsicht durch die Unternehmensleitung heran. Die praktische Herausforderung besteht darin, einen mehrschichtigen Schutz aufzubauen, der der Anfrage, den Daten und der Arbeitslast folgt, ohne jede legitime Aktion zu behindern.
Warum mehrschichtige Sicherheit wichtig ist
Mehrschichtige Sicherheit ist kein Stapel voneinander unabhängiger Tools. Es handelt sich vielmehr um eine Reihe von Kontrollmaßnahmen, die einen gemeinsamen Kontext teilen und verschiedene Schwachstellen abdecken. Identitätsmanagement kann verhindern, dass ein unbefugter Benutzer auf eine Anwendung zugreift, doch allein kann es eine kompromittierte Arbeitslast nicht erkennen. Netzwerksegmentierung kann Bewegungen einschränken, gibt einem Unternehmen jedoch keinen Aufschluss darüber, ob sensible Daten über einen zulässigen Kanal nach außen gelangen. Ein effektives Konzept verbindet die einzelnen Schichten miteinander, sodass Signale aus einer Schicht die Entscheidungsfindung in einer anderen verbessern.
„Zero Trust“ bietet hierfür ein nützliches Prinzip. Zugriffsentscheidungen sollten für jede einzelne Anfrage unter Berücksichtigung des verfügbaren Kontexts getroffen werden, anstatt sich auf einen vertrauenswürdigen Netzwerkstandort zu verlassen. Das „CISA Zero Trust Maturity Model“ beschreibt dies als Verringerung der Unsicherheit, wenn Organisationen präzise Zugriffsentscheidungen nach dem Prinzip der geringsten Berechtigungen durchsetzen.
Bauen Sie die Schichten rund um die geschäftlichen Abhängigkeiten auf
Beginnen Sie mit Identität und Zugriff
Die Identitätsprüfung ist der erste Entscheidungspunkt für die meisten digitalen Aktivitäten. Die entscheidende Frage lautet nicht nur, ob ein Benutzer über ein Konto verfügt. Es geht vielmehr darum, ob die Identität des Benutzers, des Geräts, der Arbeitslast oder des Dienstes zu diesem Zeitpunkt und unter diesen Bedingungen auf eine bestimmte Ressource zugreifen darf. Unternehmen sollten privilegierte Konten, Dienstidentitäten, den Sicherheitsstatus von Geräten und besonders wertvolle Ressourcen erfassen, bevor sie weitere Kontrollmaßnahmen einführen. Die Multi-Faktor-Authentifizierung und das Prinzip der geringsten Berechtigungen sollten den Zugriff auf sensible Daten schützen, während Risiko und Kontext darüber entscheiden können, wann eine zusätzliche Überprüfung erforderlich ist.
Microsoft Entra Conditional Access veranschaulicht dieses Modell. Seine Richtlinien kombinieren Signale wie Benutzer, Gerät, Standort und Ressource, um zu entscheiden, ob der Zugriff gewährt, eingeschränkt oder blockiert werden soll. Die allgemeine Erkenntnis daraus lautet, strengere Kontrollen anzuwenden, wenn sich das Risiko ändert, anstatt jeden Mitarbeiter denselben Einschränkungen zu unterwerfen.
Schützen Sie Cloud und Infrastruktur gemeinsam
Cloud-Sicherheit lässt sich nicht von der Infrastruktur trennen, auf der sie basiert. Eine praxisorientierte Überprüfung sollte Workloads, APIs, Betriebssysteme, Netzwerke, geheime Daten und Verwaltungsebenen sowie die dahinterstehenden Anbieter- und Drittanbieterdienste umfassen. Teams sollten die Abhängigkeiten zwischen einer Produktionsanwendung, ihren Datenspeichern, dem Identitätsanbieter und externen Diensten abbilden. Diese Darstellung zeigt, wohin sich eine Fehlkonfiguration oder kompromittierte Anmeldedaten ausbreiten könnten. Segmentierung, sichere Konfiguration und kontrollierter Administratorzugriff schaffen dann sinnvolle Abgrenzungen anstelle isolierter Einstellungen.
Behandeln Sie Daten und KI als miteinander verbundene Ressourcen
Datenkontrollen sollten den Daten auf ihrem Weg durch Speicher, Anwendungen, Analysepipelines und Modelle folgen. Dies erfordert eine klare Klassifizierung, Regeln für die zulässige Nutzung sowie eine Überwachung, die ungewöhnliche Zugriffe oder Extraktionen erkennen kann. KI fügt weitere zu regelnde Aspekte hinzu, darunter Modelle, Eingabeaufforderungen, Trainingsdaten, Tool-Berechtigungen und generierte Ergebnisse. Das NIST-Rahmenwerk für KI-Risikomanagement gliedert das Risikomanagement in die Bereiche „Govern“, „Map“, „Measure“ und „Manage“. In Verbindung mit den Sicherheitsprozessen einer Organisation kann es dabei helfen, Verantwortlichkeiten über den gesamten KI-Lebenszyklus hinweg zuzuweisen, anstatt die Überprüfung erst nach Abschluss der Bereitstellung durchzuführen.
Von der Überwachung zur Reaktion
Die Überwachung ist das Bindeglied zwischen Prävention und Wiederherstellung. Das Sammeln von mehr Protokollen ist nicht gleichbedeutend mit einer besseren Transparenz. Teams sollten sich auf Ereignisse konzentrieren, die das Risiko verändern: eine neue privilegierte Rolle, eine ungewöhnliche Anmeldung, eine Dienstidentität, die auf ein neues System zugreift, eine umfangreiche Datenübertragung oder ein Modell, das ein unerwartetes Tool aufruft. Jede wichtige Warnmeldung benötigt einen Verantwortlichen, ein Reaktionsszenario und eine Möglichkeit, zu testen, ob Eindämmungs- und Wiederherstellungsmaßnahmen funktionieren. Eine Kontrollmaßnahme, die ohne klare Handlungsanweisung nur „Lärm“ erzeugt, kann den Geschäftsbetrieb verlangsamen, ohne das Risiko zu verringern.
Ein praktischer Rahmen für die Priorisierung von Lücken
Das NIST-Cybersicherheits-Framework 2.0 bietet einen umfassenden Ansatz zum Verständnis, zur Bewertung und zur Priorisierung von Cybersicherheitsrisiken. In einer vernetzten Umgebung können Organisationen dieses Prinzip in vier praktische Fragen umsetzen:
-
Erstellen Sie eine Übersicht. Ermitteln Sie die wichtigsten Dienste, die von ihnen genutzten Daten, die Identitäten, auf die sie zugreifen, sowie die Drittanbieter, auf die sie angewiesen sind. Fragen Sie sich, was unbedingt verfügbar bleiben muss und was im Falle einer Offenlegung den größten Schaden anrichten würde.
-
Vernetzen Sie sich. Stellen Sie sicher, dass jeder kritische Pfad über präventive, detektierende und wiederherstellende Kontrollmaßnahmen verfügt. Vergewissern Sie sich, dass die zuständigen Teams Informationen austauschen und wissen, wer die Entscheidungshoheit hat, wenn die Kontrollmaßnahmen voneinander abweichen.
-
Setzen Sie Prioritäten. Ordnen Sie Schwachstellen nach ihren Auswirkungen auf das Geschäft, dem voraussichtlichen Ausmaß und der Risikokonzentration. Wenden Sie die strengsten Kontrollmaßnahmen auf die risikoreichsten Pfade an, während Sie für Aufgaben mit geringerem Risiko einen einfacheren Weg zulassen.
-
Test. Führen Sie realistische Szenarien durch, wie beispielsweise gestohlene Anmeldedaten, falsch konfigurierte Cloud-Speicher, einen kompromittierten API-Schlüssel oder eine unsichere Modellausgabe. Messen Sie die Zeit bis zur Erkennung, Eindämmung und Wiederherstellung und entfernen Sie anschließend Kontrollmaßnahmen, die wiederholt zu Fehlalarmen führen.
Sicherheit, die Sie unterstützt Operations
Gute Kontrollmechanismen machen sich bemerkbar, wenn sich das Risiko ändert, und bleiben unauffällig, wenn dies nicht der Fall ist. Google BeyondCorp und Microsoft Entra Conditional Access sind Beispiele für Richtlinienansätze, die Identität und Kontext nutzen, anstatt den Standort im Netzwerk als ausreichendes Vertrauenssignal zu betrachten. Es handelt sich dabei um Produktbeispiele, nicht um universelle Architekturen. Das Prinzip besteht darin, Zugriffsentscheidungen präzise, nachvollziehbar und verhältnismäßig zu gestalten. Teams sollten Fehlalarme, blockierte Arbeitsabläufe, Ausnahmeanträge sowie die Zeit, die zur Durchführung sicherer Arbeitsabläufe benötigt wird, überwachen. Diese Kennzahlen zeigen, ob die Sicherheitsmaßnahmen das Risiko verringern und gleichzeitig den Geschäftsbetrieb ermöglichen.
Mehrschichtige Sicherheit funktioniert dann, wenn sie die tatsächlichen Arbeitsabläufe widerspiegelt. Für Unternehmen im DACH-Raum ist es entscheidend zu prüfen, ob die Teams für Governance, Infrastruktur, Daten und KI die Verantwortung für die Verbindungen zwischen den einzelnen Schichten tragen. Eine Checkliste mit Tools lässt sich leicht erstellen. Ein erprobtes Modell der Abhängigkeiten, Entscheidungen und Wiederherstellungsmaßnahmen ist jedoch von größerem Nutzen. Beginnen Sie mit den Dienstleistungen, die am wichtigsten sind, machen Sie deren Abhängigkeiten sichtbar und verbessern Sie die Kontrollmechanismen dort, wo eine Lücke das Geschäftsrisiko erhöhen könnte.
Quellen und weiterführende Literatur
-
ENISA-Bedrohungslage 2026 – Bedrohungslage in der EU und Cyber-Abhängigkeiten.
-
NIS2-Richtlinie – Risikomanagement im Bereich der Cybersicherheit in der EU und Rechenschaftspflicht für betroffene Einrichtungen.
-
NIST-Rahmenwerk für Cybersicherheit 2.0 – Rahmenwerk zur Risikobewertung und Priorisierung.
-
CISA-Reifegradmodell für Zero Trust – Leitlinien für kontextbasierte Zugriffsentscheidungen.
-
NIST-Rahmenwerk für das Risikomanagement im Bereich KI – Rahmenwerk für das Risikomanagement über den gesamten Lebenszyklus der KI.
-
Microsoft Entra Conditional Access – Beispiel für kontextbezogene Zugriffsrichtlinien.
-
Google BeyondCorp – Ein Beispiel für identitäts- und kontextbezogenen Zugriff.